Enterprise Knowledge AI
Quy trình, chính sách, tài liệu kỹ thuật nằm rải rác; nhân viên mới mất nhiều thời gian tìm hiểu.
Tài liệu nội bộ → Knowledge Base → AI → Hỏi đáp cho nhân viên
Xem giải pháp
AI & Automation
Các rủi ro bảo mật dữ liệu khi doanh nghiệp dùng AI và 8 biện pháp kiểm soát: chính sách, phân loại dữ liệu, che dữ liệu cá nhân, phân quyền, nhật ký.
AI giúp doanh nghiệp soạn thảo, tóm tắt, tra cứu tài liệu và trả lời khách hàng nhanh hơn, nhưng cũng tạo ra những đường rò rỉ dữ liệu mới. Bảo mật dữ liệu khi dùng AI không chỉ là chọn một công cụ “an toàn”, mà là biết dữ liệu nào được đưa vào AI, đi đến đâu, được lưu bao lâu và ai được xem câu trả lời. Bài viết tổng hợp các rủi ro thường gặp và các biện pháp kiểm soát doanh nghiệp có thể áp dụng ngay.
Khi nhân viên dán một đoạn văn bản vào công cụ AI, dữ liệu đó thường đi qua các bước: gửi lên máy chủ của nhà cung cấp, được mô hình xử lý, có thể được lưu trong lịch sử hội thoại, nhật ký hệ thống, và với một số gói dịch vụ miễn phí hoặc cá nhân, có thể được dùng để cải thiện mô hình. Mỗi nhà cung cấp và mỗi gói dịch vụ có chính sách khác nhau về việc lưu trữ, thời gian lưu và dùng dữ liệu để huấn luyện. Doanh nghiệp cần đọc điều khoản của đúng gói mình dùng, không suy ra từ gói khác.
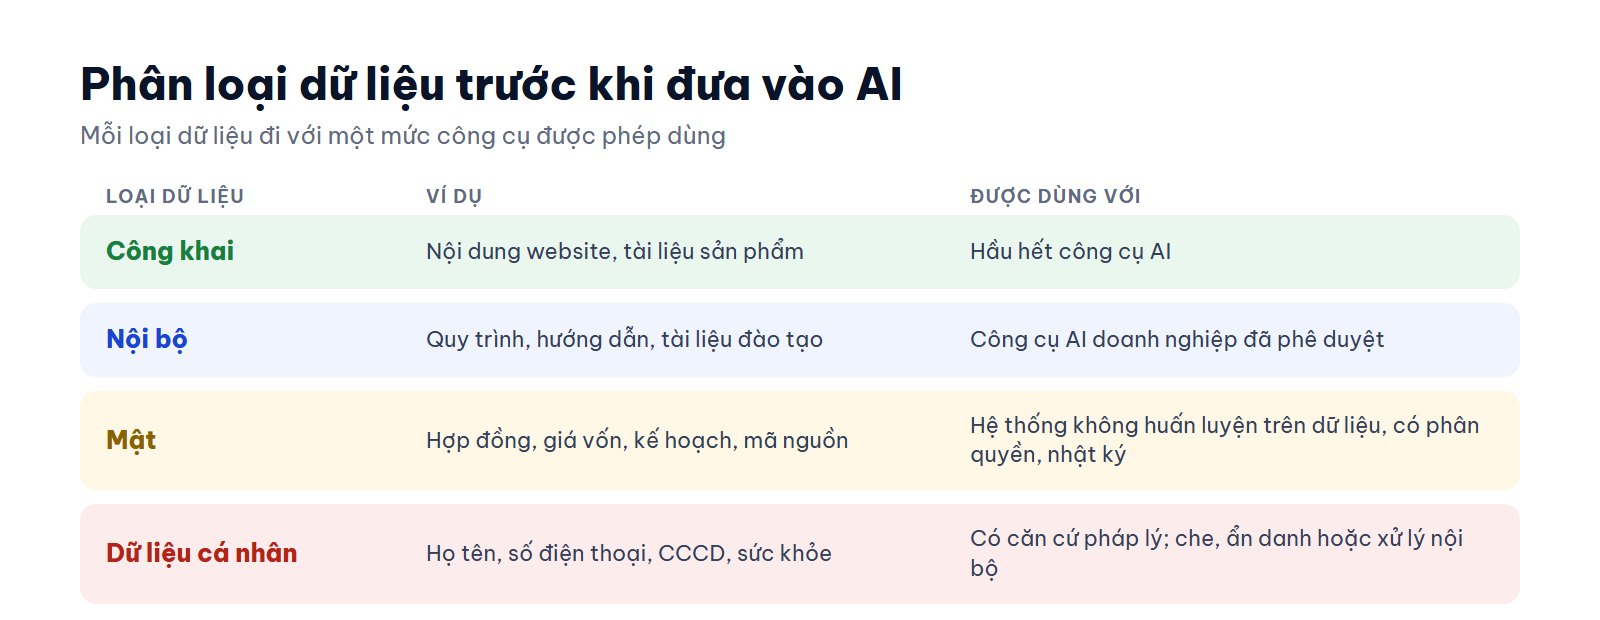
Bước đầu tiên và hiệu quả nhất là phân loại dữ liệu và quy định rõ loại nào được dùng với công cụ nào. Một cách phân loại đơn giản:
Một văn bản ngắn, dễ hiểu: công cụ nào được dùng, loại dữ liệu nào tuyệt đối không đưa vào, ai phê duyệt công cụ mới, xử lý thế nào khi lỡ đưa dữ liệu nhạy cảm vào. Cấm hoàn toàn thường không hiệu quả, nhân viên sẽ dùng công cụ cá nhân. Cung cấp một công cụ được phê duyệt là cách kiểm soát tốt hơn.
Các gói doanh nghiệp và API của nhiều nhà cung cấp có điều khoản riêng về việc không dùng dữ liệu để huấn luyện, thời gian lưu trữ, vị trí xử lý dữ liệu, quản lý tài khoản tập trung. Hãy kiểm tra điều khoản cụ thể và lưu lại bằng chứng khi lựa chọn.
Với các tác vụ như tóm tắt hồ sơ, phân loại phản hồi khách hàng, hệ thống có thể thay họ tên, số điện thoại, số tài khoản bằng mã tạm trước khi gửi sang mô hình, rồi ghép lại ở phía doanh nghiệp.
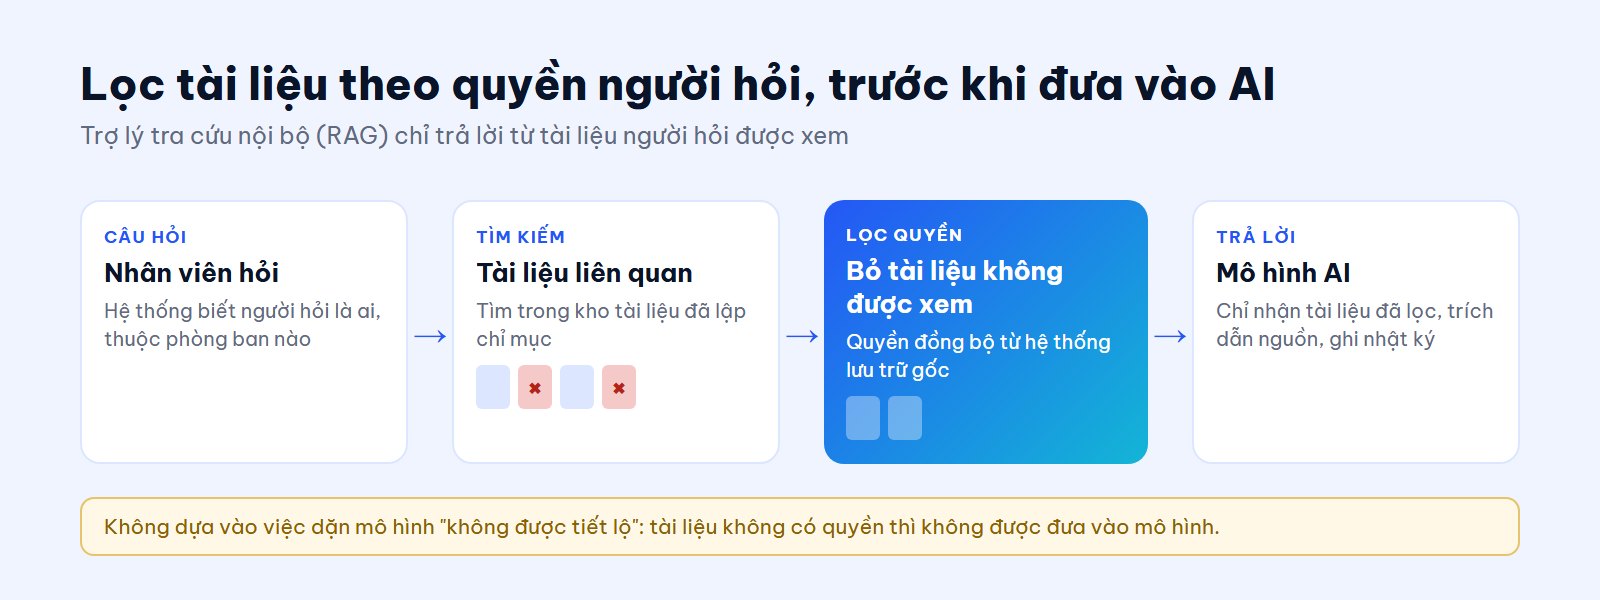
Trợ lý tra cứu nội bộ dùng kỹ thuật RAG phải lọc tài liệu theo quyền của người đang hỏi trước khi đưa vào mô hình, không dựa vào việc dặn mô hình “không được tiết lộ”. Quyền nên đồng bộ từ hệ thống lưu trữ gốc để khi một người chuyển phòng ban hoặc nghỉ việc, quyền trong trợ lý thay đổi theo. Tìm hiểu cách RAG hoạt động trong bài RAG là gì.
Khi AI được kết nối với email, CRM, phần mềm nội bộ, chỉ cấp quyền tối thiểu cần thiết. Các thao tác có hậu quả như gửi ra ngoài, xóa, chuyển tiền phải có người xác nhận. Nội dung từ bên ngoài như email, trang web luôn được coi là dữ liệu, không phải chỉ dẫn.
Với dữ liệu đặc biệt nhạy cảm, doanh nghiệp có thể chạy mô hình mã nguồn mở trên máy chủ riêng hoặc đám mây riêng, đổi lại là chi phí hạ tầng, vận hành và chất lượng có thể thấp hơn mô hình lớn. Nhiều doanh nghiệp chọn cách kết hợp: dữ liệu nhạy cảm xử lý nội bộ, tác vụ thông thường dùng dịch vụ bên ngoài.
Ghi lại ai hỏi gì, dùng tài liệu nào, vào lúc nào để điều tra khi có sự cố. Đồng thời quy định thời gian lưu và cơ chế xóa cho lịch sử hội thoại, tài liệu tải lên, chỉ mục vector. Nhật ký cũng là dữ liệu nhạy cảm, cần phân quyền.
Lưu khóa API trong kho bí mật, không đặt trong mã nguồn; mỗi ứng dụng một khóa riêng với giới hạn chi tiêu; quản lý tài khoản nhân viên tập trung, thu hồi ngay khi nghỉ việc.
Tại Việt Nam, việc xử lý dữ liệu cá nhân chịu sự điều chỉnh của Nghị định 13/2023/NĐ-CP và Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ ngày 01/01/2026. Khi đưa dữ liệu cá nhân vào hệ thống AI, đặc biệt là gửi ra máy chủ ở nước ngoài, doanh nghiệp cần xem xét căn cứ xử lý, sự đồng ý của chủ thể dữ liệu, yêu cầu về chuyển dữ liệu ra nước ngoài và nghĩa vụ đánh giá tác động. Nội dung này chỉ mang tính tham khảo, doanh nghiệp nên tham vấn bộ phận pháp chế hoặc luật sư cho trường hợp cụ thể.
Bạn có thể xem một ví dụ trợ lý tra cứu tài liệu nội bộ có phân quyền theo người hỏi và trích dẫn nguồn tại dự án tham khảo Trợ lý tri thức nội bộ, và giải pháp trợ lý tri thức doanh nghiệp. Nếu doanh nghiệp bạn đang dùng chatbot cho khách hàng, xem thêm bài Chatbot AI cho doanh nghiệp.
DTCSoft thiết kế các ứng dụng AI với phân quyền, nhật ký và lựa chọn nơi xử lý dữ liệu ngay từ đầu. Tìm hiểu thêm về dịch vụ AI và tự động hóa cho doanh nghiệp.
Phụ thuộc vào gói dịch vụ và loại dữ liệu. Gói cá nhân, miễn phí và gói doanh nghiệp, API thường có điều khoản khác nhau về lưu trữ và huấn luyện. Doanh nghiệp nên chọn gói phù hợp, đọc điều khoản cụ thể và quy định rõ loại dữ liệu được phép đưa vào.
Cấm hoàn toàn thường khiến nhân viên dùng công cụ cá nhân mà doanh nghiệp không nhìn thấy. Cách hiệu quả hơn là cung cấp công cụ được phê duyệt, kèm chính sách sử dụng và đào tạo ngắn.
Dữ liệu không rời khỏi hạ tầng của doanh nghiệp, nhưng doanh nghiệp phải tự lo bảo mật máy chủ, phân quyền, cập nhật và vận hành. An toàn hay không phụ thuộc vào cách vận hành, không chỉ vào nơi đặt mô hình.
Là khi nội dung AI đọc được, như email, trang web, tài liệu, chứa câu lệnh được cài sẵn khiến AI làm theo thay vì làm theo người dùng. Cách giảm rủi ro là giới hạn quyền thao tác của AI, coi nội dung bên ngoài là dữ liệu và yêu cầu xác nhận với thao tác quan trọng.
Có thể, nếu hệ thống tìm kiếm trên toàn bộ tài liệu mà không lọc theo quyền của người hỏi. Cần lọc quyền ở bước truy xuất tài liệu, trước khi đưa vào mô hình.
Liên quan
Quy trình, chính sách, tài liệu kỹ thuật nằm rải rác; nhân viên mới mất nhiều thời gian tìm hiểu.
Đọc tiếp
RPA là gì, Workflow Automation là gì, so sánh hai cách tự động hóa, khi nào nên chọn cách nào và vai trò của AI trong…
AI Agent tự lên kế hoạch, gọi công cụ và kiểm tra kết quả để hoàn thành mục tiêu. Bài viết giải thích cách hoạt động,…
Mô tả ngắn gọn nhu cầu — chuyên gia giải pháp của DTCSoft phản hồi trong 24 giờ làm việc.